
自分用に、いろいろプラグインを入れるときにセキュリティ的に意識すべきことについてまとめました。
前提として、特定企業が運営しているわけでもない、いわゆる「保証のない」場所からソフトをダウンロードして実行することには、リスクが必ず存在します。今のところVSTプラグイン界隈では「トロイの木馬」はほとんど発見されていませんが、おそらくそれは、単なる偶然や幸運に過ぎません。
私は情報セキュリティの専門家ではなく、知識量もChatGPTに劣ります。したがってこの記事は決してベストプラクティスではありませんが、現実に曲を作っている人間の一つの実例として読んでいただく、その程度が適切かと思います。
私も色々なプラグインを試したいのは山々ですし、長年フリープラグインを追ってきた経験則で、99.9%のプラグイン開発者に悪意が無いことは知っています。しかし、管理者権限を渡すということは、Windowsに備わった最後のガードレールも取り払う事を意味します。キーロガーを仕掛けたり、不正な常駐プロセスを増やしたり、Defenderの例外設定に登録することも理論上可能になります。これはかなり大きなリスクであることが分かると思います。
ですからまともに実態のある企業ならともかく、個人レベルの開発者が作ったEXEファイルに管理者権限を渡すというのは、かなり抵抗感がある。99%が無害であっても、1%マルウェアが紛れ込んでいる可能性があるならば、もはや「割に合わない賭け」になると思います。
ですから、できれば新興のベンダーには、VSTファイルをコピーするだけ、みたいにインストーラーを使わない導入手段を用意してほしい、というのが私としての感想。それで絶対安全ということはないですが。
VirusTotalは、すでに動いているマルウェアを検疫することは不可能ですし、またリアルタイム挙動チェックまでは行いませんが、Windows Defenderしか入れてない環境においてプラスアルファで実施する分には割と安心材料になるんじゃないでしょうか。
というのも、DAWとプラグインは常に同じ権限で実行されるからです。VSTプラグインはDAWのプロセスの一部として動作しますが、技術的には一般のアプリと同じことが出来ると捉えています。と考えると、DAWに管理者権限を付けるのはあまりにもリスクが高い。また、DAWのプロセスをセキュリティソフトの例外に設定する・ファイアウォールの例外に設定する行為も猶更ハイリスクだと思います。
(ただ、たとえ商用プラグインであっても中にはファイアウォールの例外設定を要求するマナーの悪い奴がおり、大いに辞めてほしいというのが正直な感想になります)
そこまで来ると、もはや音楽のためにプラグインを集めているのか、プラグインのために音楽を作っているのか分からなくなってきますが。
対策するには → インターネットを使う時点でIPアドレスはほぼ確実に誰かに抜かれます。自宅のIPアドレス宛にハッキングされないよう、ルーターのファイアウォール設定は確実にするとか、そういう方向性のほうが良いと思います。
最近はLLMが発展してますから、無作為にファイルを収集してから、LLMを使って個人情報などを抽出される手口も想定されるようになりました。収集された情報の中にログイン情報や決済情報があると不味いことは容易に想像できます。
対策するには → 難易度は高い。
最も確実なのは、オフラインのDAW専用PCを用意するか、既存のPCに仮想マシンかサンドボックス環境を用意して、その上だけでDAWを動かすこと。ただし、プラグインのライセンス認証を考えると現実的ではない。
次に有用なのは、Windowsであれば、必要最低限のファイルにしかアクセスできない専用ユーザーを作り、runasコマンドでDAWごと専用ユーザーで実行させること。ただし、「DAW起動・プラグイン導入などすべてを専用ユーザーで行う必要がある」「ファイルのアクセス権限を手作業で設定しなおす必要がある」ため非常に手間がかかる。
というわけで、オンラインのPC上で出所の知れないソフトを動かす行為は、本当は相当危険かもしれないのですよね。
ただ、それが本当に「誤検知」なのかは自己判断に頼るしかありません。たとえば上記スクリーンショットではNovationのUSB-MIDIドライバが特定のアンチウイルスソフトに検知されてます。まあ、Novation製ならウイルスのわけはないでしょう。しかし、もしあなたの友人製だったら? あるいは名前も知らない海外の大学生が作ったソフトだったらどうでしょうか?
VirusTotalでは、「DETAILS」や「BEHAVIOR」タブを介して、そのソフトの動作を具体的に知ることで、それが意図通りの動作をするインストーラーなのか、余計なレジストリを書き換える迷惑ソフト・スパイウェアなのかを調査することができますが、率直に言って素人には判断が難しい部分ですし、たとえ玄人だとしても判断にはかなりの時間を要することは間違いないでしょう。
対策するには → VirusTotalで1件でも検知されたソフトは導入しない……のは非現実的だが、実績のないベンダーから出てきたソフトの場合は警戒する、とか、行動の方針を考えておく。
対策するには → 法律のことはよく知りませんが、私は商用かつライセンス認証不要なソフトは直接外部のサーバにアップロードすることはしません。
そもそもフリーソフト漁りって行為自体には、昔からある程度リスクはあった訳ですが、それでも以前は、「フリープラグインを公開してくれる人は、音楽や楽器に情熱があるのが当たり前」と言えたと思いますし、私も性善説に基づいて様々なマイナープラグインを試し、ブログを通して紹介してきたわけです。
ところが、近年はAIでコーディングできる時代になったことで、悪意ある開発者がVSTプラグイン開発に参入しやすくなりました。となると、特に個人レベルのプラグイン開発者の信頼度を客観的に測るのが難しくなってきますし、このブログのポリシーも改める必要があるでしょうね。
私はフリープラグインの導入自体を否定する事はしたくありませんし、するつもりもありません。私はインディーズ発のフリープラグイン類には音楽面で多大なインスピレーションを受けてきました。また、大手ベンダーや代理店によるステマ行為が横行している日本のDAWプラグイン市場の現状にも問題意識を持っています(それがこのブログを始めた理由でもありますし)。
ただ、価値観は変わるし、我々には守らないといけないデータがあります。長い目で見れば、「少し前ならよかったことが、今ではダメ」という現象そのものに自らを慣らしていく必要があるのかもしれません。悲しい事ですけどもね。
前提として、特定企業が運営しているわけでもない、いわゆる「保証のない」場所からソフトをダウンロードして実行することには、リスクが必ず存在します。今のところVSTプラグイン界隈では「トロイの木馬」はほとんど発見されていませんが、おそらくそれは、単なる偶然や幸運に過ぎません。
私は情報セキュリティの専門家ではなく、知識量もChatGPTに劣ります。したがってこの記事は決してベストプラクティスではありませんが、現実に曲を作っている人間の一つの実例として読んでいただく、その程度が適切かと思います。
私の中での結論 (重点を置きたい順)
※OSはWindowsが前提です- 「信頼のおけないベンダー」から提供されたファイルに管理者権限を渡さない。
- (敢えて書くことでもないが)海賊版や著作権侵害が疑われるソフトには手を出さない。
- ダウンロードしたEXE・DLL・ZIPファイルは原則VirusTotalでスキャンする。
- DAWを管理者権限で開かない(人によっては達成困難ですが)。
- そもそも必要のないプラグインをメインのPCには入れない。
解説
「信頼のおけないベンダー」から提供されたファイルに管理者権限を渡さない
管理者権限を渡さない = インストーラーを実行しない ということです。私も色々なプラグインを試したいのは山々ですし、長年フリープラグインを追ってきた経験則で、99.9%のプラグイン開発者に悪意が無いことは知っています。しかし、管理者権限を渡すということは、Windowsに備わった最後のガードレールも取り払う事を意味します。キーロガーを仕掛けたり、不正な常駐プロセスを増やしたり、Defenderの例外設定に登録することも理論上可能になります。これはかなり大きなリスクであることが分かると思います。
ですからまともに実態のある企業ならともかく、個人レベルの開発者が作ったEXEファイルに管理者権限を渡すというのは、かなり抵抗感がある。99%が無害であっても、1%マルウェアが紛れ込んでいる可能性があるならば、もはや「割に合わない賭け」になると思います。
ですから、できれば新興のベンダーには、VSTファイルをコピーするだけ、みたいにインストーラーを使わない導入手段を用意してほしい、というのが私としての感想。それで絶対安全ということはないですが。
海賊版や著作権侵害が疑われるソフトには手を出さない
あえて書くことでもないですが、普通に海賊版を使うのは違法ですし、海賊版の発行元が「信頼のおけるベンダー」である可能性はゼロです。ダウンロードしたEXE・DLL・ZIPファイルは原則VirusTotalでスキャンする
VirusTotalを使うと、多くのアンチウイルスソフトを使ってファイルをウイルスチェックできます(無料で使えます)。既知の「コンピューターウイルス」ならば、これでほぼ引っかけられるとは思います。VirusTotalは、すでに動いているマルウェアを検疫することは不可能ですし、またリアルタイム挙動チェックまでは行いませんが、Windows Defenderしか入れてない環境においてプラスアルファで実施する分には割と安心材料になるんじゃないでしょうか。
DAWを管理者権限で開かない
意見が分かれる所だと思いますが、私は管理者権限でDAWを開くのは避けてます。というのも、DAWとプラグインは常に同じ権限で実行されるからです。VSTプラグインはDAWのプロセスの一部として動作しますが、技術的には一般のアプリと同じことが出来ると捉えています。と考えると、DAWに管理者権限を付けるのはあまりにもリスクが高い。また、DAWのプロセスをセキュリティソフトの例外に設定する・ファイアウォールの例外に設定する行為も猶更ハイリスクだと思います。
(ただ、たとえ商用プラグインであっても中にはファイアウォールの例外設定を要求するマナーの悪い奴がおり、大いに辞めてほしいというのが正直な感想になります)
そもそも必要のないプラグインをメインのPCには入れない
フリーソフト漁りを本気でするならば、理想を言えばサブのPCを用意した方が安全でしょう。そこまで来ると、もはや音楽のためにプラグインを集めているのか、プラグインのために音楽を作っているのか分からなくなってきますが。
未対策の部分(容認しているリスク)
IPアドレスを抜かれるリスク
こればかりは対策のしようがないですが、そもそも、一般的なWebサイトにアクセスするだけで、サーバーは必ずこちらのIPアドレスを取得しますし、そのアドレスを向こうがどう使うかは向こう次第です。対策するには → インターネットを使う時点でIPアドレスはほぼ確実に誰かに抜かれます。自宅のIPアドレス宛にハッキングされないよう、ルーターのファイアウォール設定は確実にするとか、そういう方向性のほうが良いと思います。
個人ファイルを抜かれるリスク
悪意あるプラグインが、裏で密かにPC内部のファイルをスクレイピングする可能性があります。これには管理者権限は必要ありません。最近はLLMが発展してますから、無作為にファイルを収集してから、LLMを使って個人情報などを抽出される手口も想定されるようになりました。収集された情報の中にログイン情報や決済情報があると不味いことは容易に想像できます。
対策するには → 難易度は高い。
最も確実なのは、オフラインのDAW専用PCを用意するか、既存のPCに仮想マシンかサンドボックス環境を用意して、その上だけでDAWを動かすこと。ただし、プラグインのライセンス認証を考えると現実的ではない。
次に有用なのは、Windowsであれば、必要最低限のファイルにしかアクセスできない専用ユーザーを作り、runasコマンドでDAWごと専用ユーザーで実行させること。ただし、「DAW起動・プラグイン導入などすべてを専用ユーザーで行う必要がある」「ファイルのアクセス権限を手作業で設定しなおす必要がある」ため非常に手間がかかる。
というわけで、オンラインのPC上で出所の知れないソフトを動かす行為は、本当は相当危険かもしれないのですよね。
VirusTotalの検知を無視すべきかの判断リスク
VirusTotalは、数十個ものアンチウイルスソフトで同時にスキャンをかけられるサービスなので、厳しくチェックできる反面、非常に高い確率で誤検知を起こします。特に、フリープラグイン界隈でよく用いられるインストーラエンジンは、特定の(割と無名な)アンチウイルスソフトに高確率で誤検知されます。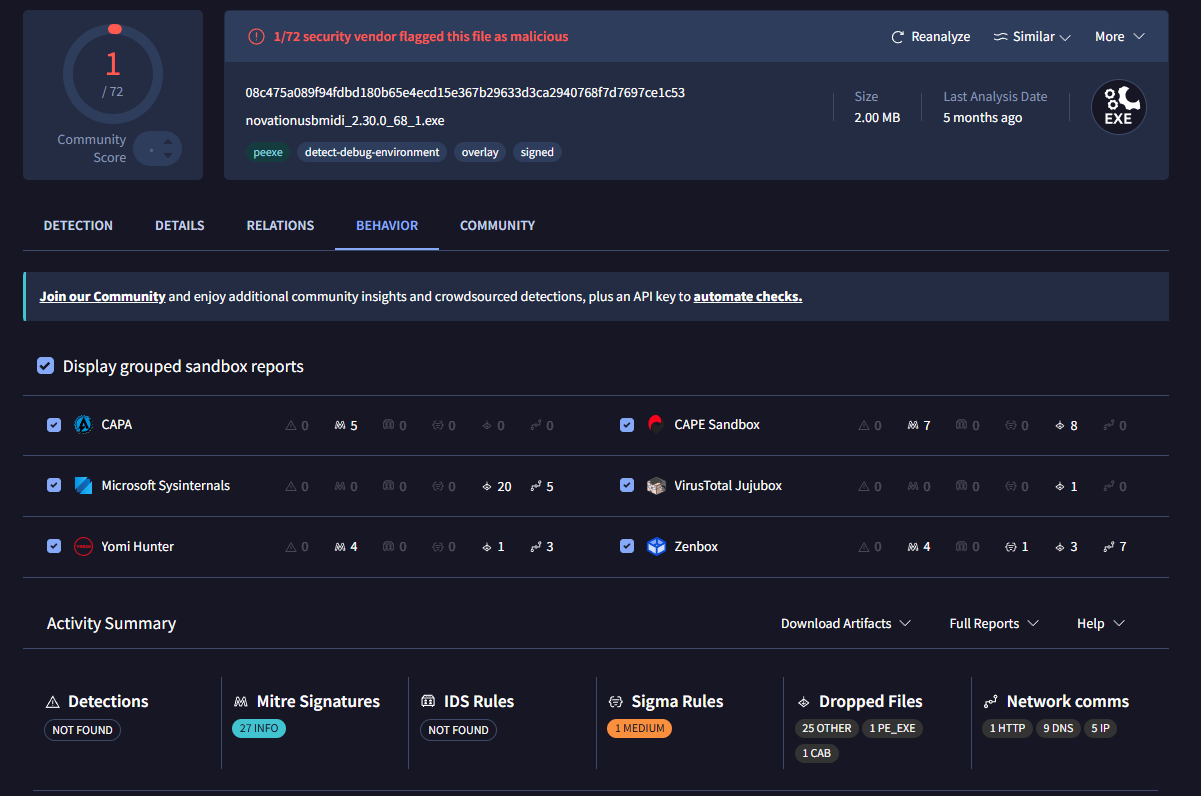
ただ、それが本当に「誤検知」なのかは自己判断に頼るしかありません。たとえば上記スクリーンショットではNovationのUSB-MIDIドライバが特定のアンチウイルスソフトに検知されてます。まあ、Novation製ならウイルスのわけはないでしょう。しかし、もしあなたの友人製だったら? あるいは名前も知らない海外の大学生が作ったソフトだったらどうでしょうか?
VirusTotalでは、「DETAILS」や「BEHAVIOR」タブを介して、そのソフトの動作を具体的に知ることで、それが意図通りの動作をするインストーラーなのか、余計なレジストリを書き換える迷惑ソフト・スパイウェアなのかを調査することができますが、率直に言って素人には判断が難しい部分ですし、たとえ玄人だとしても判断にはかなりの時間を要することは間違いないでしょう。
対策するには → VirusTotalで1件でも検知されたソフトは導入しない……のは非現実的だが、実績のないベンダーから出てきたソフトの場合は警戒する、とか、行動の方針を考えておく。
VirusTotal使用時の法的リスク
VirusTotalは仕組み的に、今までVirusTotalのデータベースに登録されていないファイルをスキャンしてもらうには、いったんVirusTotalのサーバーにアップロードすることになります。この行為が日本の著作権法上どういう解釈になるか分かりません。現実的に本件が原因で処罰される可能性は低いと私は思いますが。対策するには → 法律のことはよく知りませんが、私は商用かつライセンス認証不要なソフトは直接外部のサーバにアップロードすることはしません。
おわりに
最近はLLMのおかげで大量のプラグインが出回るようになりましたが、セキュリティのことを考えると素直に喜んでいられないなぁというのが正直な感想です。そもそもフリーソフト漁りって行為自体には、昔からある程度リスクはあった訳ですが、それでも以前は、「フリープラグインを公開してくれる人は、音楽や楽器に情熱があるのが当たり前」と言えたと思いますし、私も性善説に基づいて様々なマイナープラグインを試し、ブログを通して紹介してきたわけです。
ところが、近年はAIでコーディングできる時代になったことで、悪意ある開発者がVSTプラグイン開発に参入しやすくなりました。となると、特に個人レベルのプラグイン開発者の信頼度を客観的に測るのが難しくなってきますし、このブログのポリシーも改める必要があるでしょうね。
私はフリープラグインの導入自体を否定する事はしたくありませんし、するつもりもありません。私はインディーズ発のフリープラグイン類には音楽面で多大なインスピレーションを受けてきました。また、大手ベンダーや代理店によるステマ行為が横行している日本のDAWプラグイン市場の現状にも問題意識を持っています(それがこのブログを始めた理由でもありますし)。
ただ、価値観は変わるし、我々には守らないといけないデータがあります。長い目で見れば、「少し前ならよかったことが、今ではダメ」という現象そのものに自らを慣らしていく必要があるのかもしれません。悲しい事ですけどもね。

コメント